Per anni abbiamo imparato una regola semplice: se c’è il lucchetto, il sito è sicuro. Poi il lucchetto è sparito dalla barra degli indirizzi, e con lui l’unico riferimento che avevano quasi tutti.
La buona notizia è che il certificato di sicurezza c’è ancora, funziona come prima ed è anzi più diffuso che mai. È cambiato solo il modo in cui il browser te lo mostra. La cattiva è che quella regola, per come la ricordavamo, non era nemmeno vera.
In questa guida vediamo che cos’è davvero un certificato di sicurezza e che icona vedi oggi al posto del lucchetto. Poi come verificare che il tuo sito ce l’abbia installato bene. E infine una scadenza già cambiata nel 2026, che riguarda chiunque gestisca un sito aziendale.
Certificato di sicurezza del sito web: cos’è
Un certificato di sicurezza è un file installato sul server che ospita il sito. Il nome tecnico è certificato SSL, o più correttamente TLS. Fa due cose insieme.
La prima è cifrare la connessione tra il browser di chi visita il sito e il server. Tutto quello che viaggia diventa illeggibile per chi dovesse intercettarlo: i dati di un modulo di contatto, le credenziali di accesso, qualsiasi cosa.
La seconda è attestare che il dominio è davvero quello che dice di essere. È un’autorità esterna, chiamata autorità di certificazione, a firmare il certificato dopo aver fatto una verifica.
Dal punto di vista pratico, è il certificato a far passare l’indirizzo del sito da `http://` a `https://`. Quella `s` finale sta per secure.
Certificato di sicurezza SSL: come funziona
Quando apri un sito in https, prima ancora che la pagina compaia avviene uno scambio di pochi millisecondi. Il server manda il proprio certificato. Il browser controlla chi lo ha firmato, se è ancora valido e se corrisponde al dominio che stai visitando.
Se torna tutto, browser e server si mettono d’accordo su una chiave e da quel momento la conversazione è cifrata. Se qualcosa non torna, il browser ti ferma con un avviso a tutta pagina.
Vale la pena chiarire una sigla che compare spesso. SSL sta per Secure Sockets Layer ed è il protocollo originale, oggi superato da TLS, Transport Layer Security. Nel linguaggio comune si dice ancora SSL per abitudine, ma quello che usa il tuo sito è TLS.
Il lucchetto non è sparito: si è spostato
Nel settembre 2023, con la versione 117, Chrome ha tolto il lucchetto dalla barra degli indirizzi. Al suo posto ha messo una piccola icona a cursori, quella che di solito indica delle regolazioni. Su iOS l’icona è stata rimossa e basta, perché lì non era nemmeno cliccabile.
Google ha spiegato la decisione con un dato dei suoi studi: solo l’11% delle persone capiva davvero cosa volesse dire quel simbolo. E con un fatto scomodo: anche i siti di phishing usano regolarmente https. Il lucchetto diceva “questa connessione è cifrata”. Non diceva “di questo sito ti puoi fidare”, ma quasi tutti lo leggevano così. Attenzione però: il lucchetto esiste ancora, non è stato eliminato ma solo spostato all’interno. Clicca sull’icona a cursori e si apre un pannello. La prima riga è proprio un lucchetto, accanto alla scritta “La connessione è sicura”.
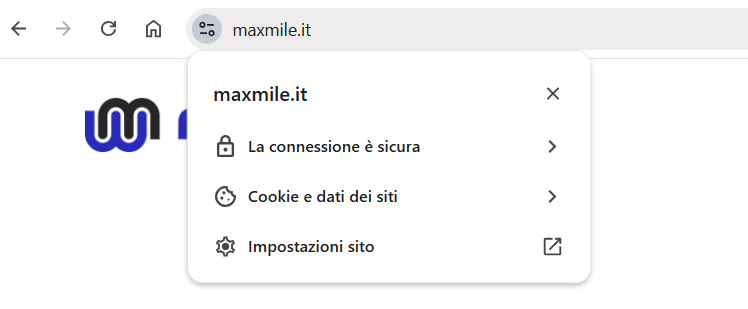
Nello stesso pannello trovi i permessi concessi al sito, i cookie e le impostazioni. Che è esattamente il punto: quell’icona non è più un bollino di fiducia, è un comando che apre i controlli.
Anche la barra verde con il nome dell’azienda, quella dei certificati più costosi, non c’è più da un pezzo. Chrome l’ha eliminata nel settembre 2019 e Firefox ha fatto lo stesso poco dopo. Se qualcuno te la propone ancora come argomento di vendita, ti sta vendendo qualcosa che i browser non mostrano da sette anni.
Tipi di certificati di sicurezza
I certificati si distinguono per quanto a fondo l’autorità di certificazione verifica chi li richiede. I livelli sono tre.
- DV, Domain Validation: si verifica solo che tu controlli il dominio. L’emissione è automatica e richiede pochi minuti.
- OV, Organization Validation: oltre al dominio si verifica l’esistenza dell’azienda, con controlli su documenti e registri. Servono alcuni giorni.
- EV, Extended Validation: la verifica più approfondita sull’organizzazione, con requisiti più stringenti e tempi più lunghi.
Attenzione però a un equivoco che costa soldi: la cifratura è identica in tutti e tre i casi. Un certificato DV protegge la connessione esattamente quanto un EV. Cambia solo quanto è stato verificato chi sta dietro al sito. E quell’informazione, oggi, il visitatore la vede solo andandola a cercare nei dettagli del certificato.
Quale certificato di sicurezza scegliere
Per un sito vetrina, un blog o la maggior parte dei siti aziendali, un certificato DV è più che sufficiente. Let’s Encrypt li rilascia gratuitamente. È l’opzione che quasi tutti gli hosting ormai attivano da soli, spesso con un interruttore nel pannello di controllo.
Ha senso salire di livello in casi precisi. Quando l’azienda ha obblighi di conformità che lo richiedono. Quando si gestiscono pagamenti o dati sensibili in proprio. O quando serve una garanzia contrattuale con un massimale, che le autorità commerciali offrono e Let’s Encrypt no.
In quei casi ci si rivolge a un’autorità commerciale. Il nome che leggi su un certificato, però, non è necessariamente quello di sempre. Il mercato si è consolidato parecchio: diverse autorità storiche sono state assorbite, altre hanno chiuso dopo aver perso la fiducia dei browser. Meglio quindi non riesumare un fornitore trovato in un articolo di qualche anno fa.
Quanto dura un certificato: le scadenze stanno cambiando
Questa è la novità vera del momento, molto più rilevante della sparizione del lucchetto, e stranamente se ne parla poco.
Il CA/Browser Forum è l’organismo in cui browser e autorità di certificazione fissano le regole comuni. Nell’aprile 2025 ha approvato un calendario che accorcia progressivamente la validità massima dei certificati:
- fino al 15 marzo 2026: 398 giorni, cioè poco più di un anno
- dal 15 marzo 2026: 200 giorni
- dal 15 marzo 2027: 100 giorni
- dal 15 marzo 2029: 47 giorni
Il primo scalino è già scattato a marzo di quest’anno. Significa che un certificato acquistato oggi dura poco più di sei mesi, non più un anno. E fra tre anni andrà rinnovato circa otto volte l’anno.
La conseguenza pratica è una sola: il rinnovo a mano smette di essere sostenibile. Se in azienda qualcuno si segna la scadenza in agenda, quel metodo ha i mesi contati. L’unica strada che regge è il rinnovo automatico: Let’s Encrypt lo fa in modo nativo, e gli hosting seri lo offrono anche sui certificati a pagamento.
E un certificato scaduto non degrada in silenzio. Blocca il sito con un avviso a tutta pagina che spaventa chiunque. Non è un problema estetico: è il sito irraggiungibile.
Verificare la corretta installazione e configurazione del certificato SSL
Il controllo più immediato lo fai dal browser. Apri il sito, clicca sull’icona a sinistra dell’indirizzo e leggi se la connessione risulta sicura. Da lì apri anche i dettagli del certificato, per vedere chi lo ha emesso e quando scade.
Questo però ti dice solo che il certificato c’è. Per sapere se è configurato bene servono strumenti che analizzano il server a fondo. Segnalano protocolli obsoleti, catene di certificazione incomplete e configurazioni deboli. SSL Server Test di Qualys SSL Labs è il riferimento del settore e assegna un voto da A a F.
C’è poi un secondo strumento che risponde a una domanda diversa. Why No Padlock cerca le risorse caricate in http dentro una pagina https, cioè il contenuto misto di cui parliamo fra poco. SSL Labs guarda la configurazione del server, Why No Padlock guarda la singola pagina: servono tutti e due.
Falla almeno una volta dopo ogni migrazione o cambio di hosting. Sono i momenti in cui le catene incomplete si presentano più spesso.
Cosa vuol dire errore nel certificato di sicurezza?
L’avviso a tutta pagina del browser non è mai generico: dietro c’è sempre una causa precisa. Le più frequenti sono quattro.
- Certificato scaduto. La causa più comune in assoluto, e la più facile da evitare con il rinnovo automatico.
- Nome che non corrisponde. Il certificato è valido ma emesso per un dominio diverso, tipicamente senza il `www` o su un sottodominio non coperto.
- Contenuto misto. La pagina è in https ma al suo interno richiama immagini, fogli di stile o script in http. Su WordPress capita quasi sempre dopo una migrazione, perché restano vecchi indirizzi salvati nel database.
- Catena incompleta. Manca un certificato intermedio. È l’errore più insidioso, perché su alcuni dispositivi il sito si apre e su altri no.
Il contenuto misto merita una nota in più. È l’unico caso in cui il sito continua a funzionare e l’avviso resta discreto, e proprio per questo può durare mesi senza che nessuno se ne accorga.
Serve davvero tutto questo a un sito che non vende niente e non raccoglie pagamenti? Sì, per tre motivi diversi fra loro.
Vantaggi dell’utilizzo del protocollo SSL
- Protezione dei dati. Qualsiasi modulo di contatto trasmette nome, email e a volte numero di telefono. Senza cifratura, quei dati viaggiano in chiaro.
- Posizionamento. Google ha dichiarato fin dal 2014 che https è un fattore di ranking, sia pure leggero. Oggi conta più il contrario: non averlo è una penalizzazione di fatto.
- Fiducia e continuità. Un avviso di sicurezza in apertura fa chiudere la scheda prima ancora che il visitatore legga una riga.
C’è poi un aspetto che si dimentica spesso: senza certificato, alcune funzioni moderne del browser non partono proprio. Geolocalizzazione, notifiche e diverse altre funzionalità richiedono una connessione sicura per attivarsi.
Conclusione: quello che è cambiato e quello che no
Il lucchetto nella barra non c’è più, ma il certificato di sicurezza sotto fa lo stesso lavoro di sempre. Quello che è cambiato davvero è il ritmo. Le scadenze si sono accorciate e continueranno ad accorciarsi: il problema si sposta dalla scelta del certificato alla sua gestione nel tempo.
Se hai un sito aziendale, le domande utili oggi sono tre. Il certificato si rinnova da solo? Qualcuno riceve un avviso se il rinnovo fallisce? E dopo l’ultima migrazione, il test sulla configurazione è stato fatto? Se a una di queste non sai rispondere, guardaci prima che sia un avviso a tutta pagina a segnalartelo. Scopri i servizi della nostra Web Agency oppure scrivici a info@maxmile.it e diamo un’occhiata insieme.